物聯網中的企業級網路安全架構:EAP 驗證協定的原理與應用Issuing time:2026-05-13 17:22 摘要隨著物聯網(IoT)技術日趨成熟,工業控制、智慧醫療與企業管理網路中的終端裝置正呈現指數級成長。然而,異質裝置的大量湧入從根本上瓦解了傳統的 IT 安全邊界。面對日益精密的網路攻擊,傳統的預先共用金鑰(Pre-Shared Key, PSK)模式已無法滿足現代企業對資料機密性、完整性與存取控制的嚴苛要求。本文深入探討可延伸驗證協定(Extensible Authentication Protocol, EAP)及其與 IEEE 802.1X 標準的整合,剖析動態金鑰管理、雙向驗證與零信任原則如何重塑物聯網網路的安全基礎。 
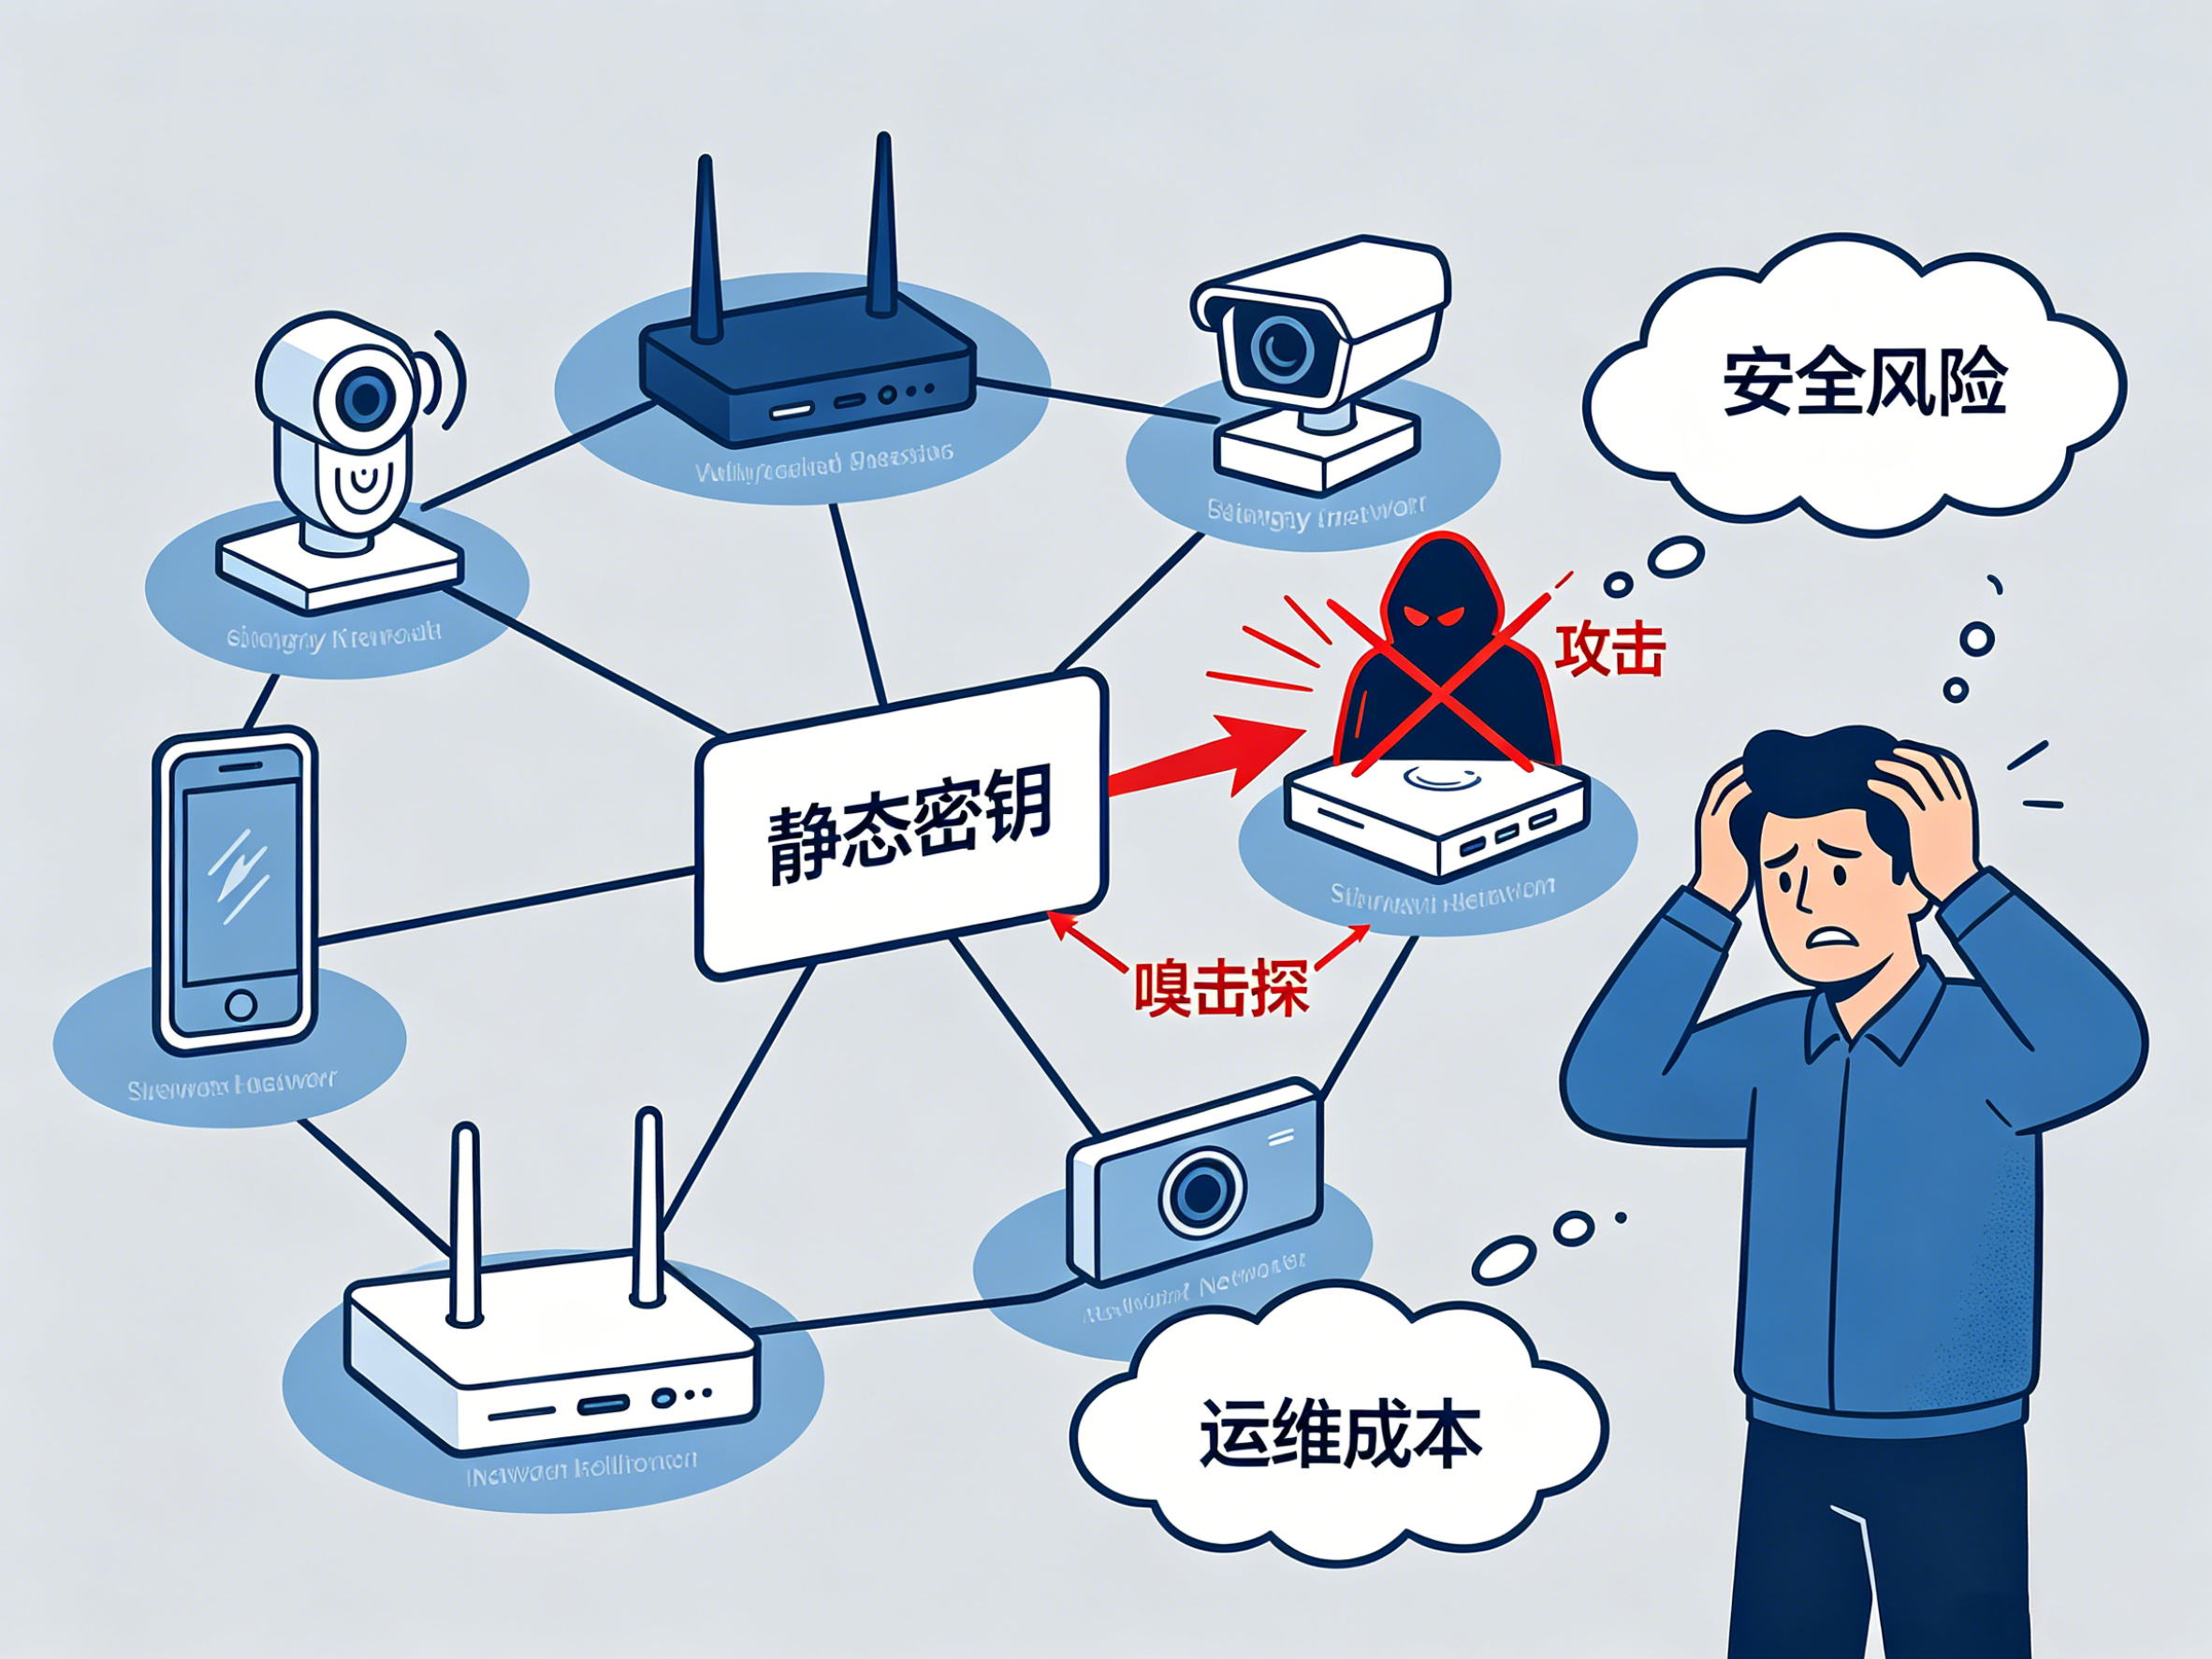
在「萬物互聯」的願景中,物聯網裝置不再只是孤立的資料收集節點,而是深度整合進核心業務流程的關鍵生產力工具。然而,由於運算能力有限、缺乏人機介面(Headless),且部署環境的實體安全性不佳,網路接入層面臨嚴峻的結構性挑戰。 1.1 傳統預共享金鑰(PSK)架構的局限性許多 IoT 專案仍依賴 WPA2/WPA3-Personal(PSK)模式進行網路部署。這種基於靜態密碼的機制在企業應用中存在三個致命缺陷:
 因此,將成熟的 IEEE 802.1X/EAP 架構從辦公室網路延伸至物聯網邊緣,已成為建置可靠物聯網基礎設施的必要條件。
可延伸驗證協定(EAP)是一種通用的安全框架,支援多種驗證方法。在 WLAN 與有線網路中,EAP 通常運行於 IEEE 802.1X 協定之內,以提供「端對端」的存取控制。 完整的 EAP 驗證系統由三個核心實體組成:
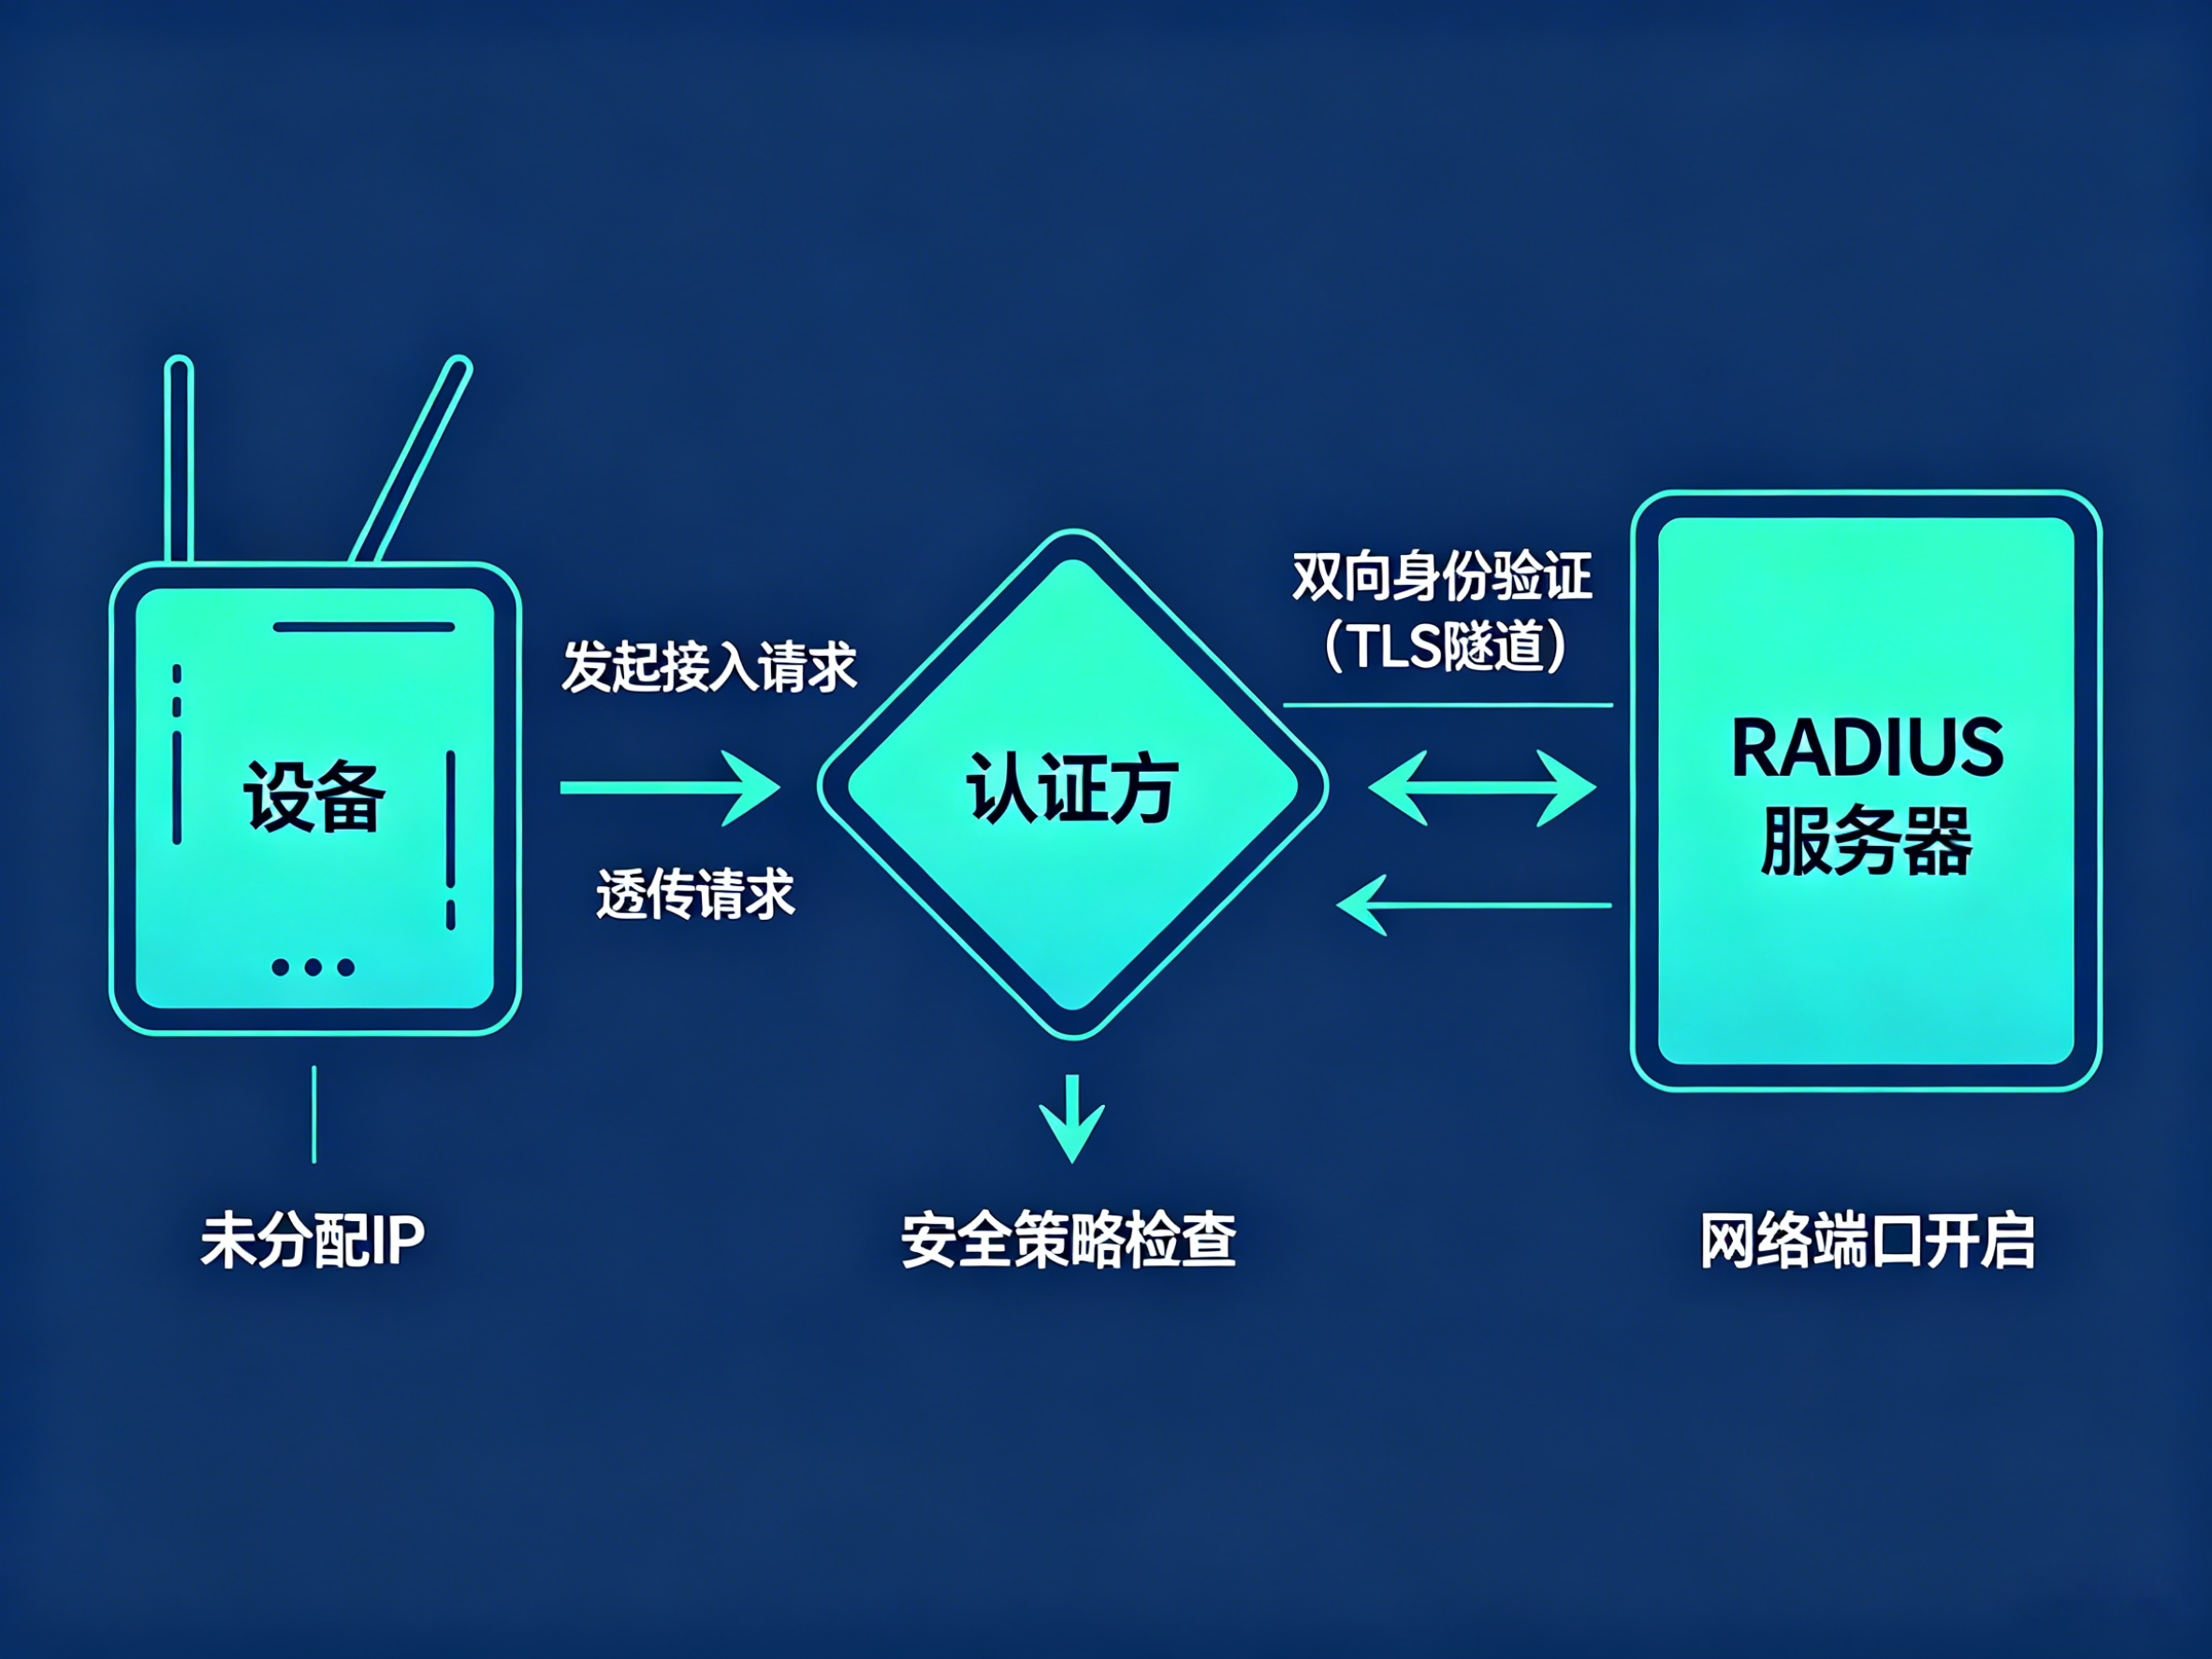 2.1 EAP驗證工作流程當物聯網裝置嘗試連線時,網路會啟動 EAP 狀態機:
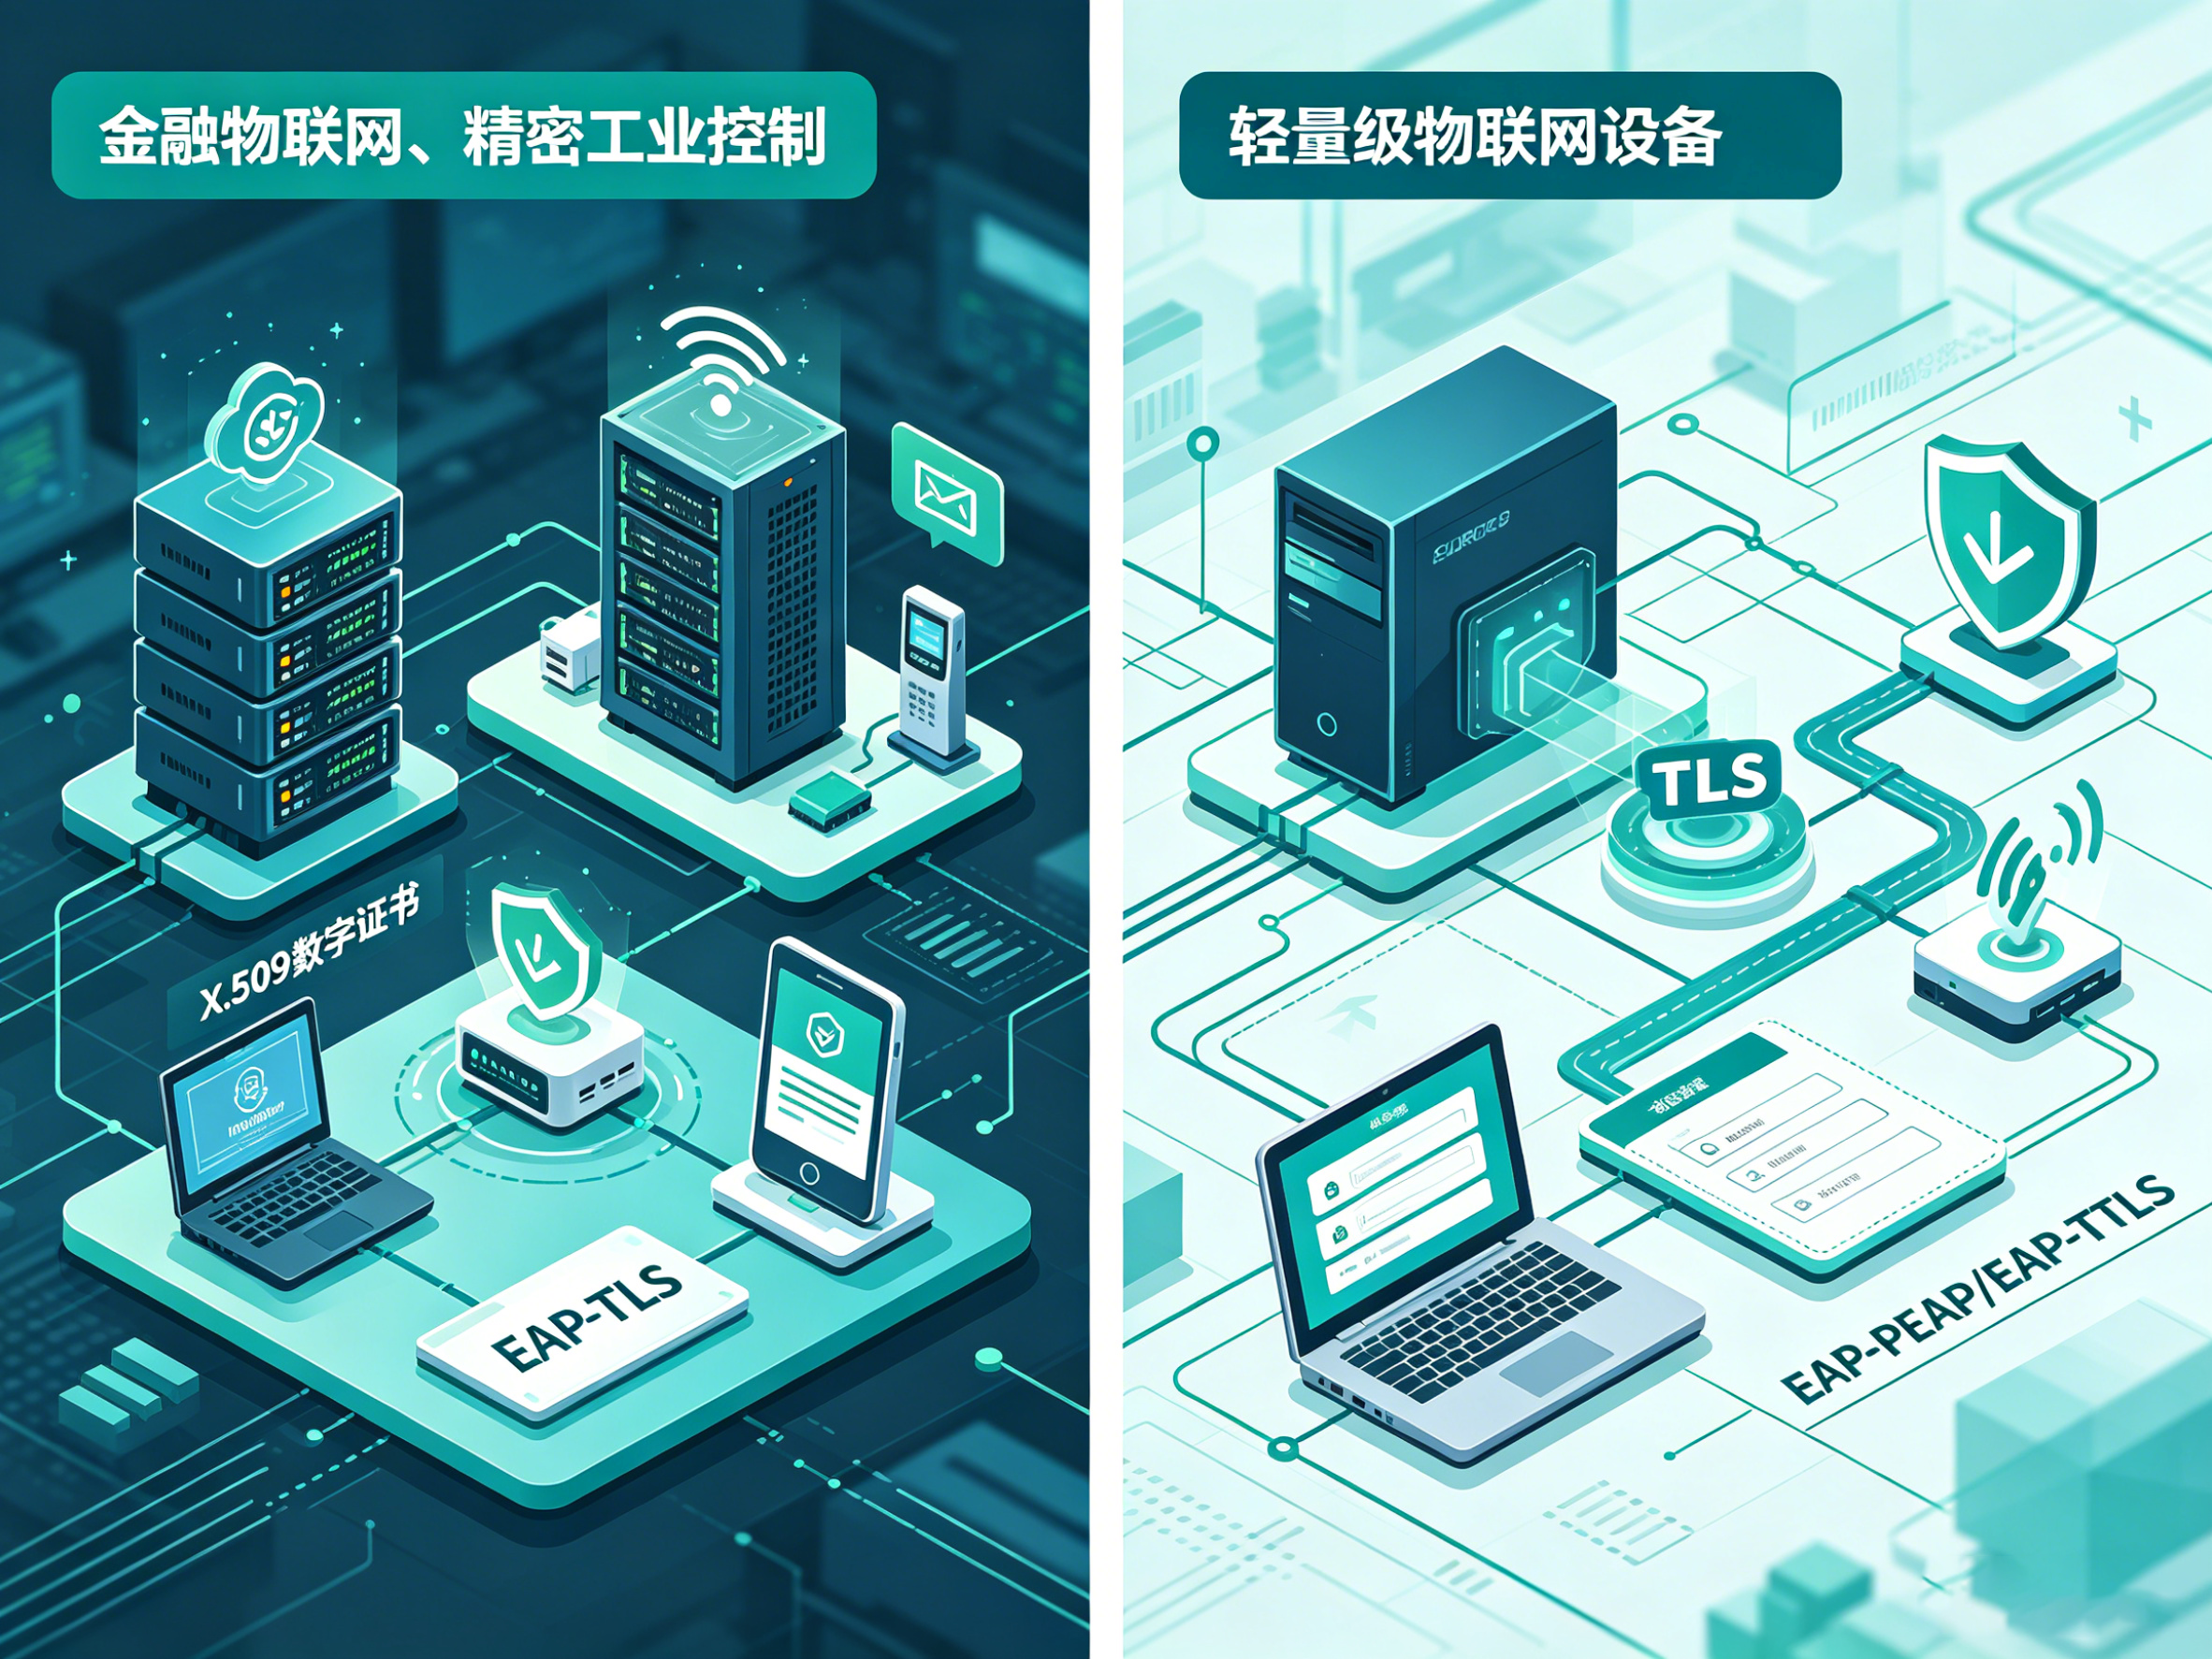
雖然 EAP 支援數十種協定,但有三種高階方法最適用於複雜的物聯網環境:
整合 EAP 不只是一次技術升級,更是邁向零信任網路存取(Zero Trust Network Access, ZTNA)的基石。
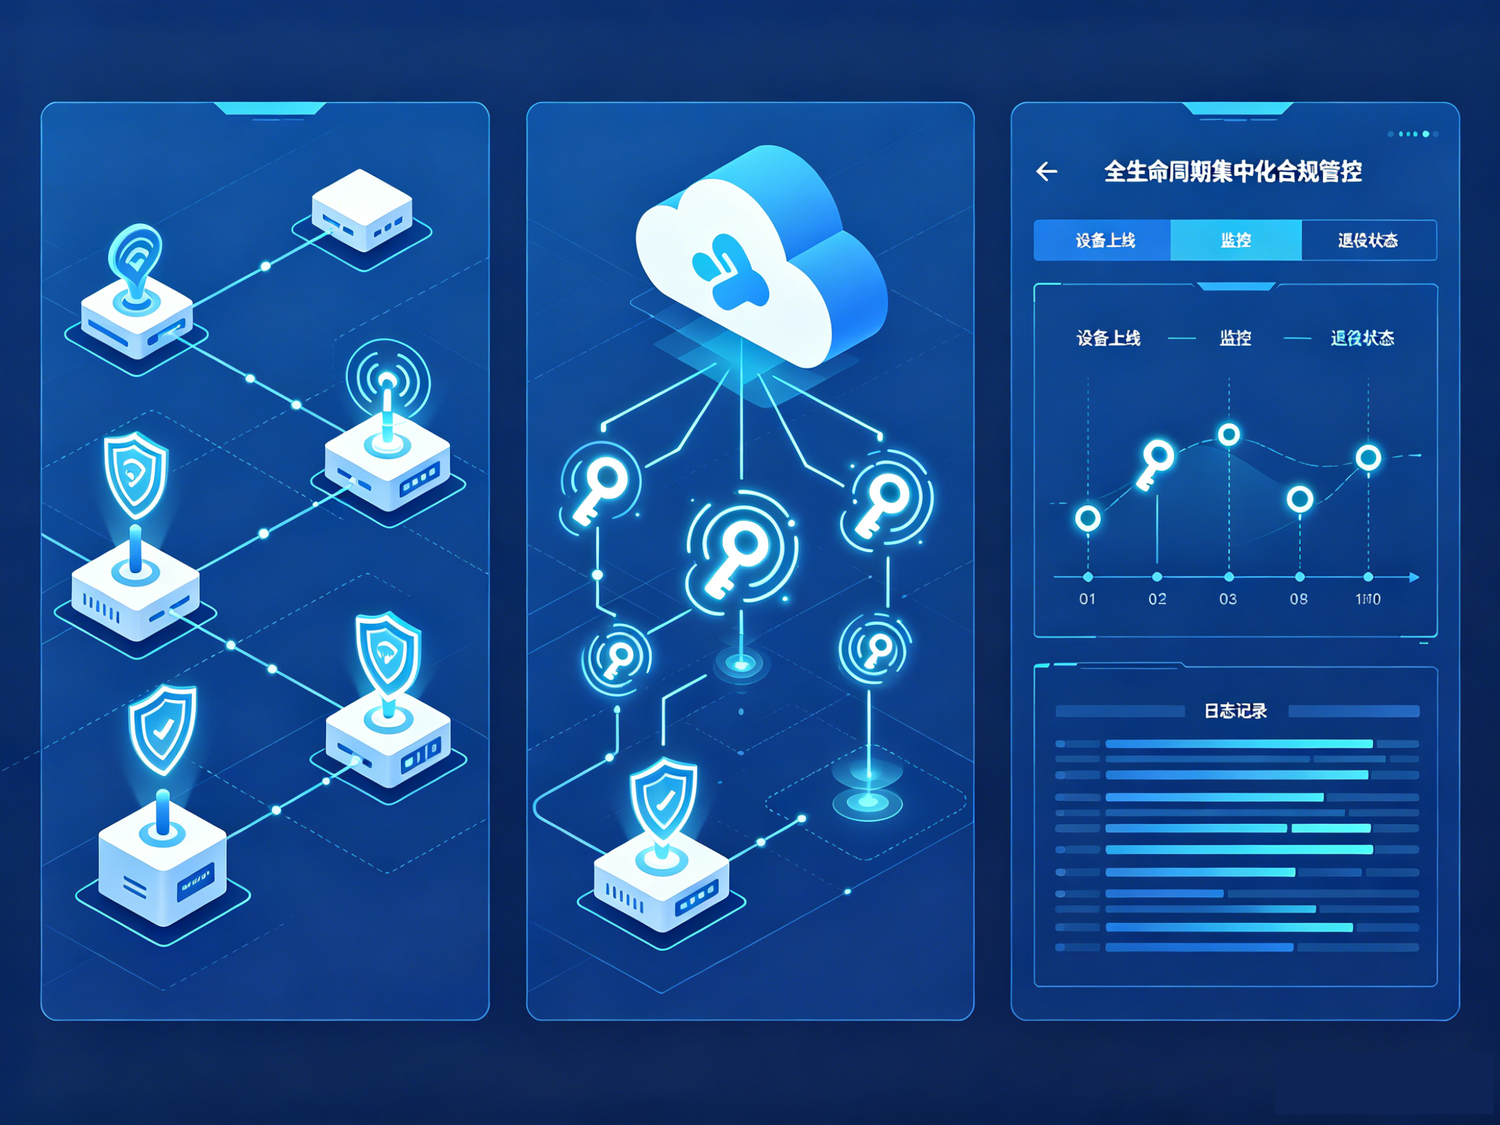
儘管具備諸多優勢,EAP 的部署仍面臨重大障礙:
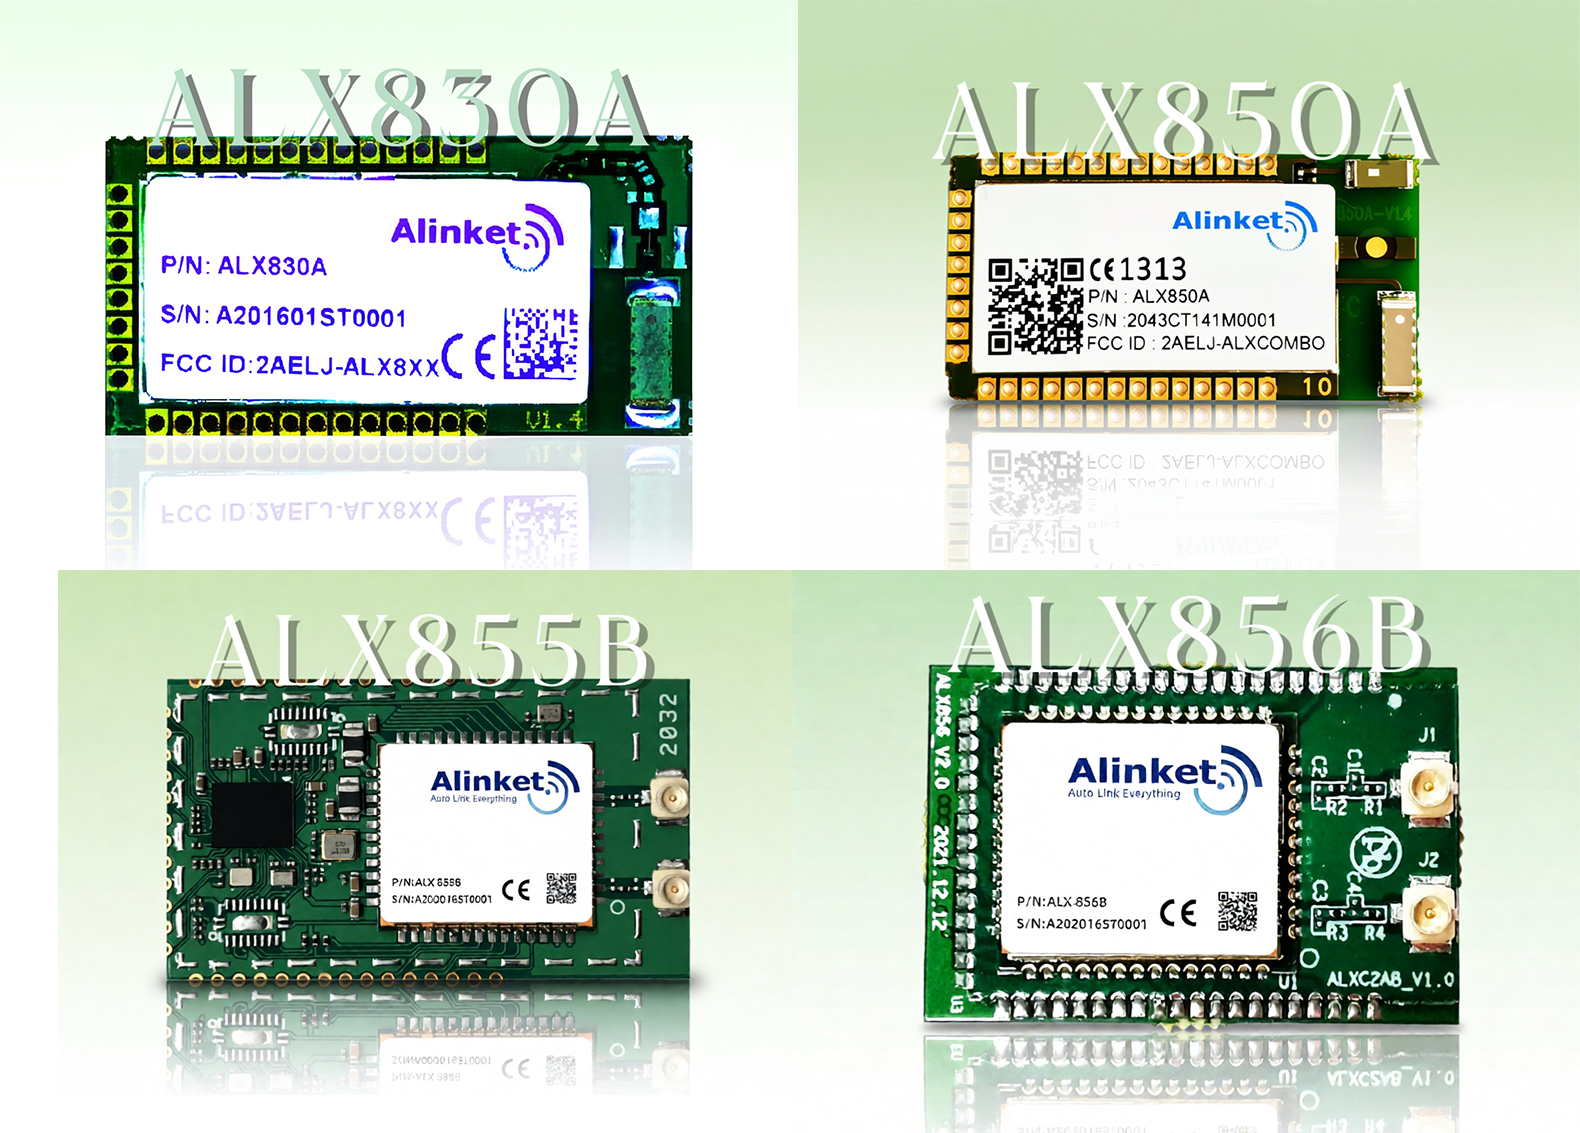
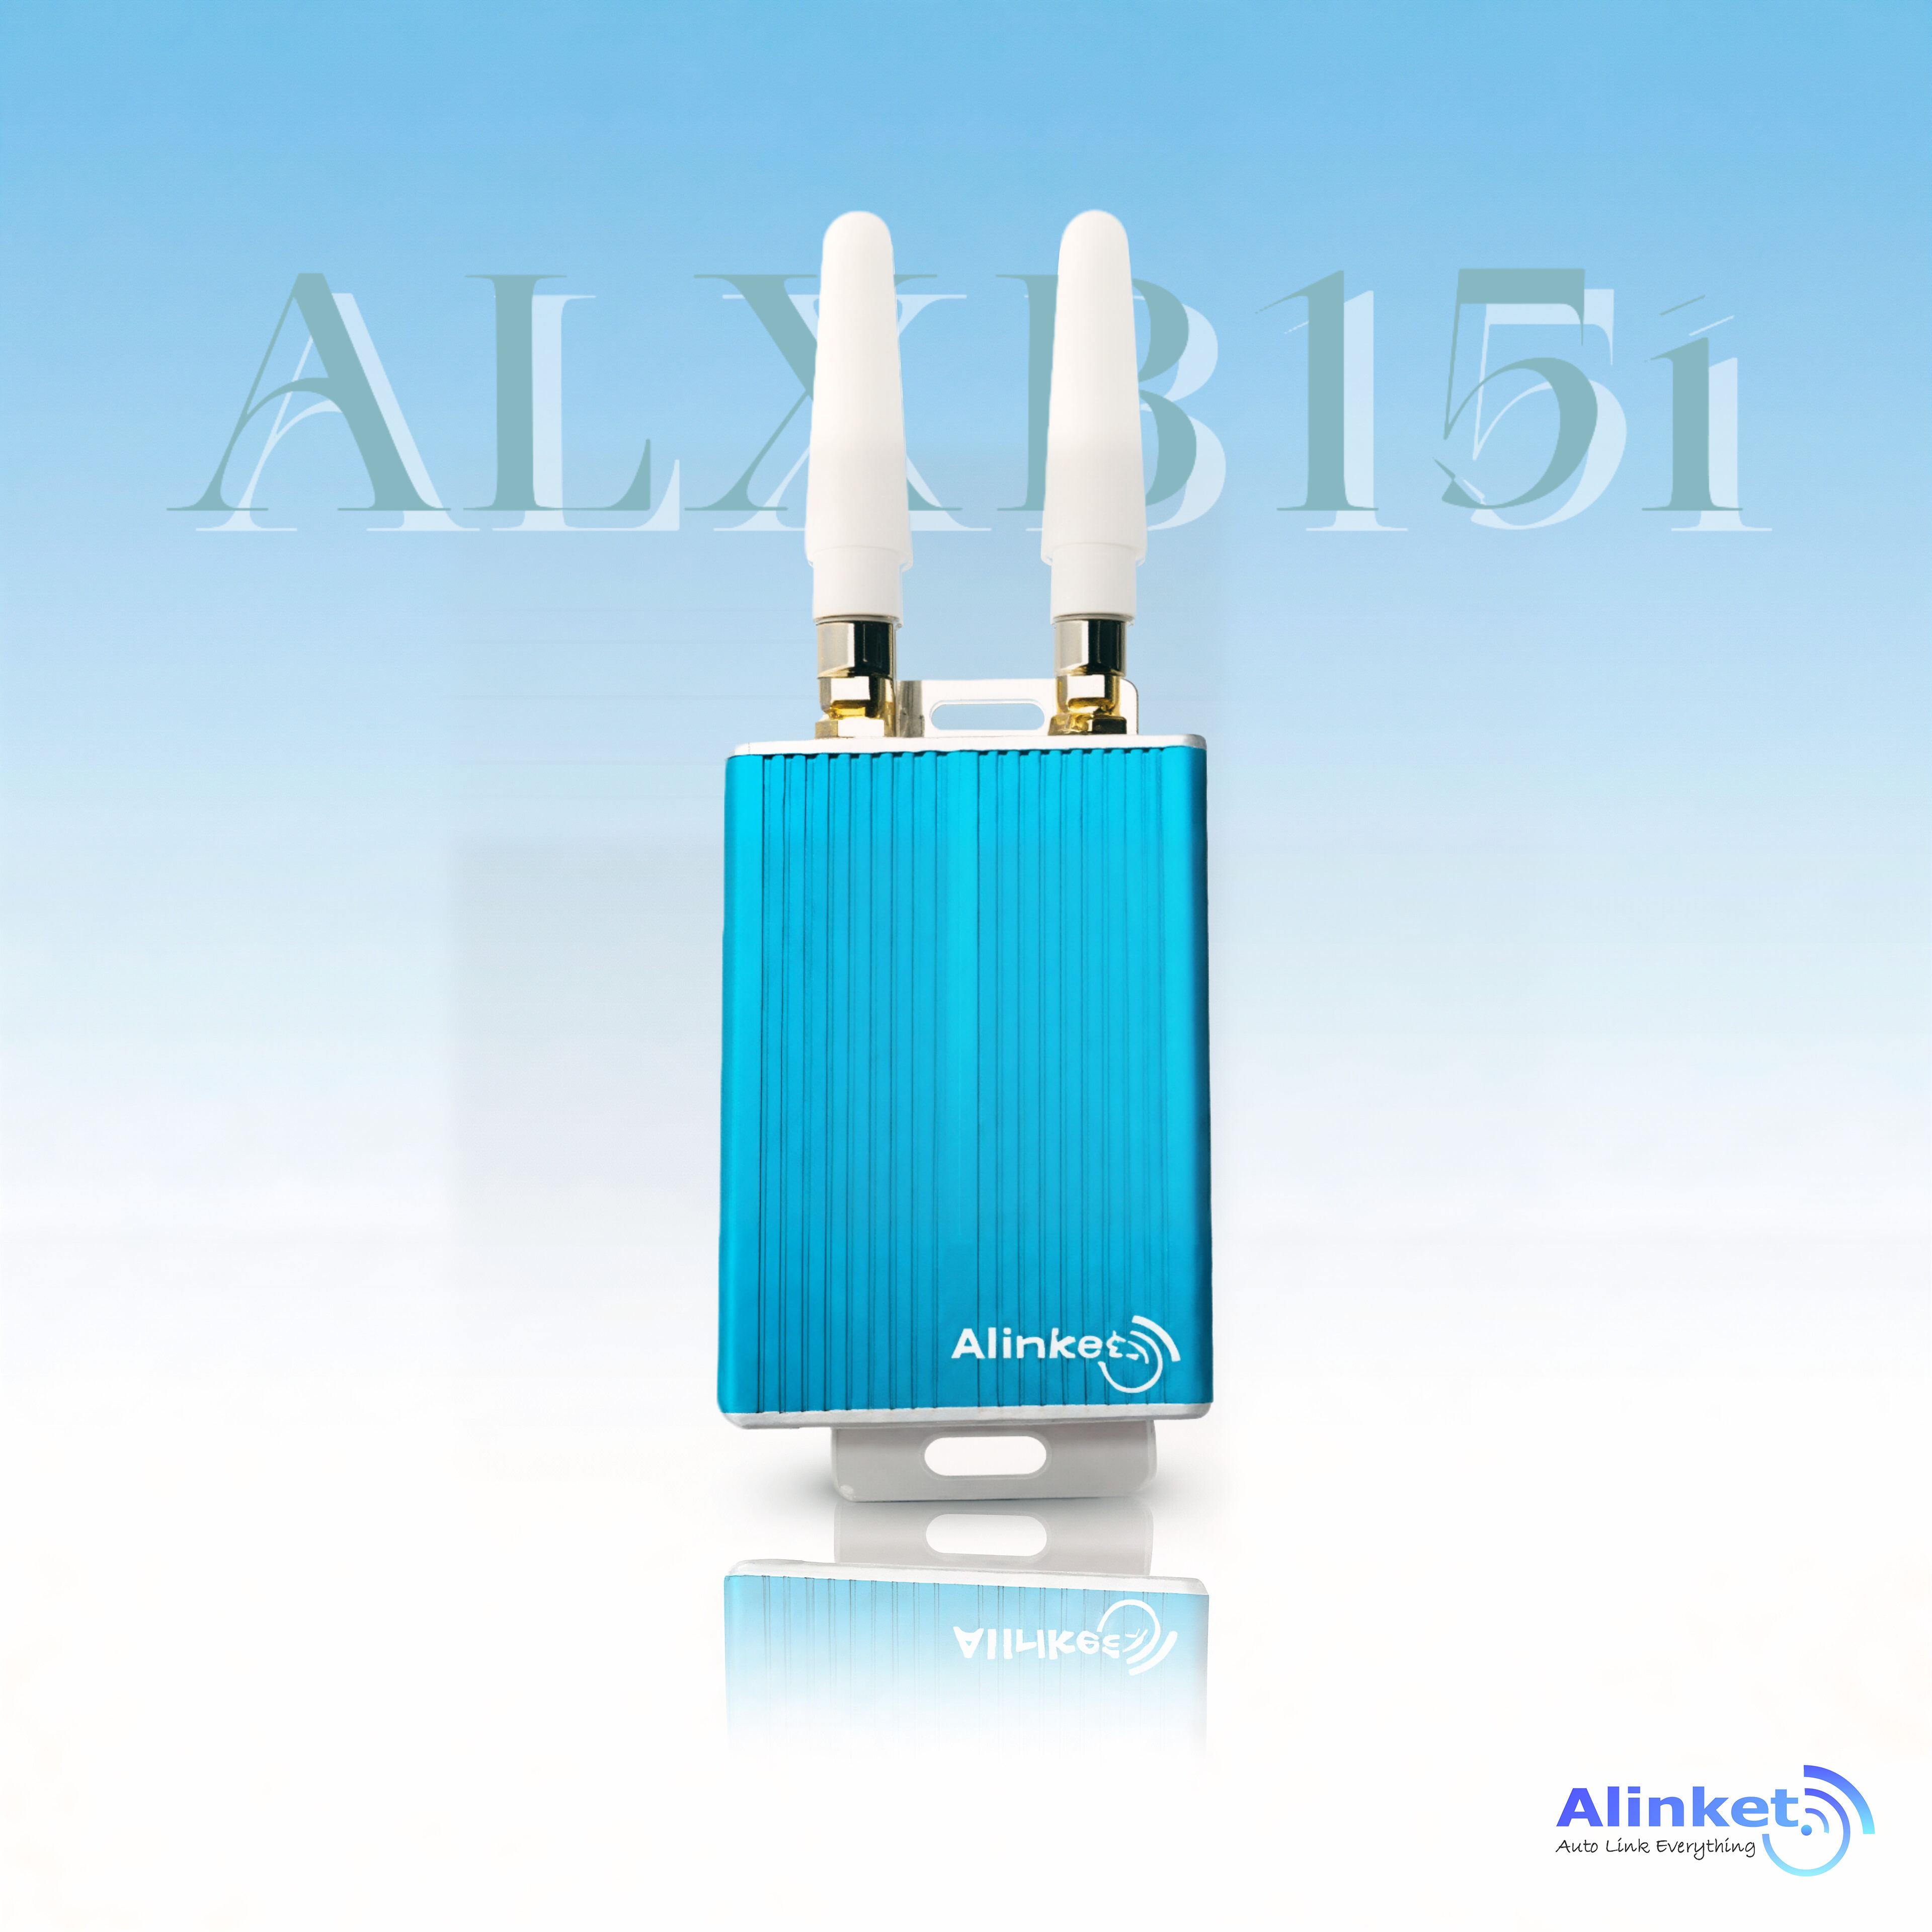
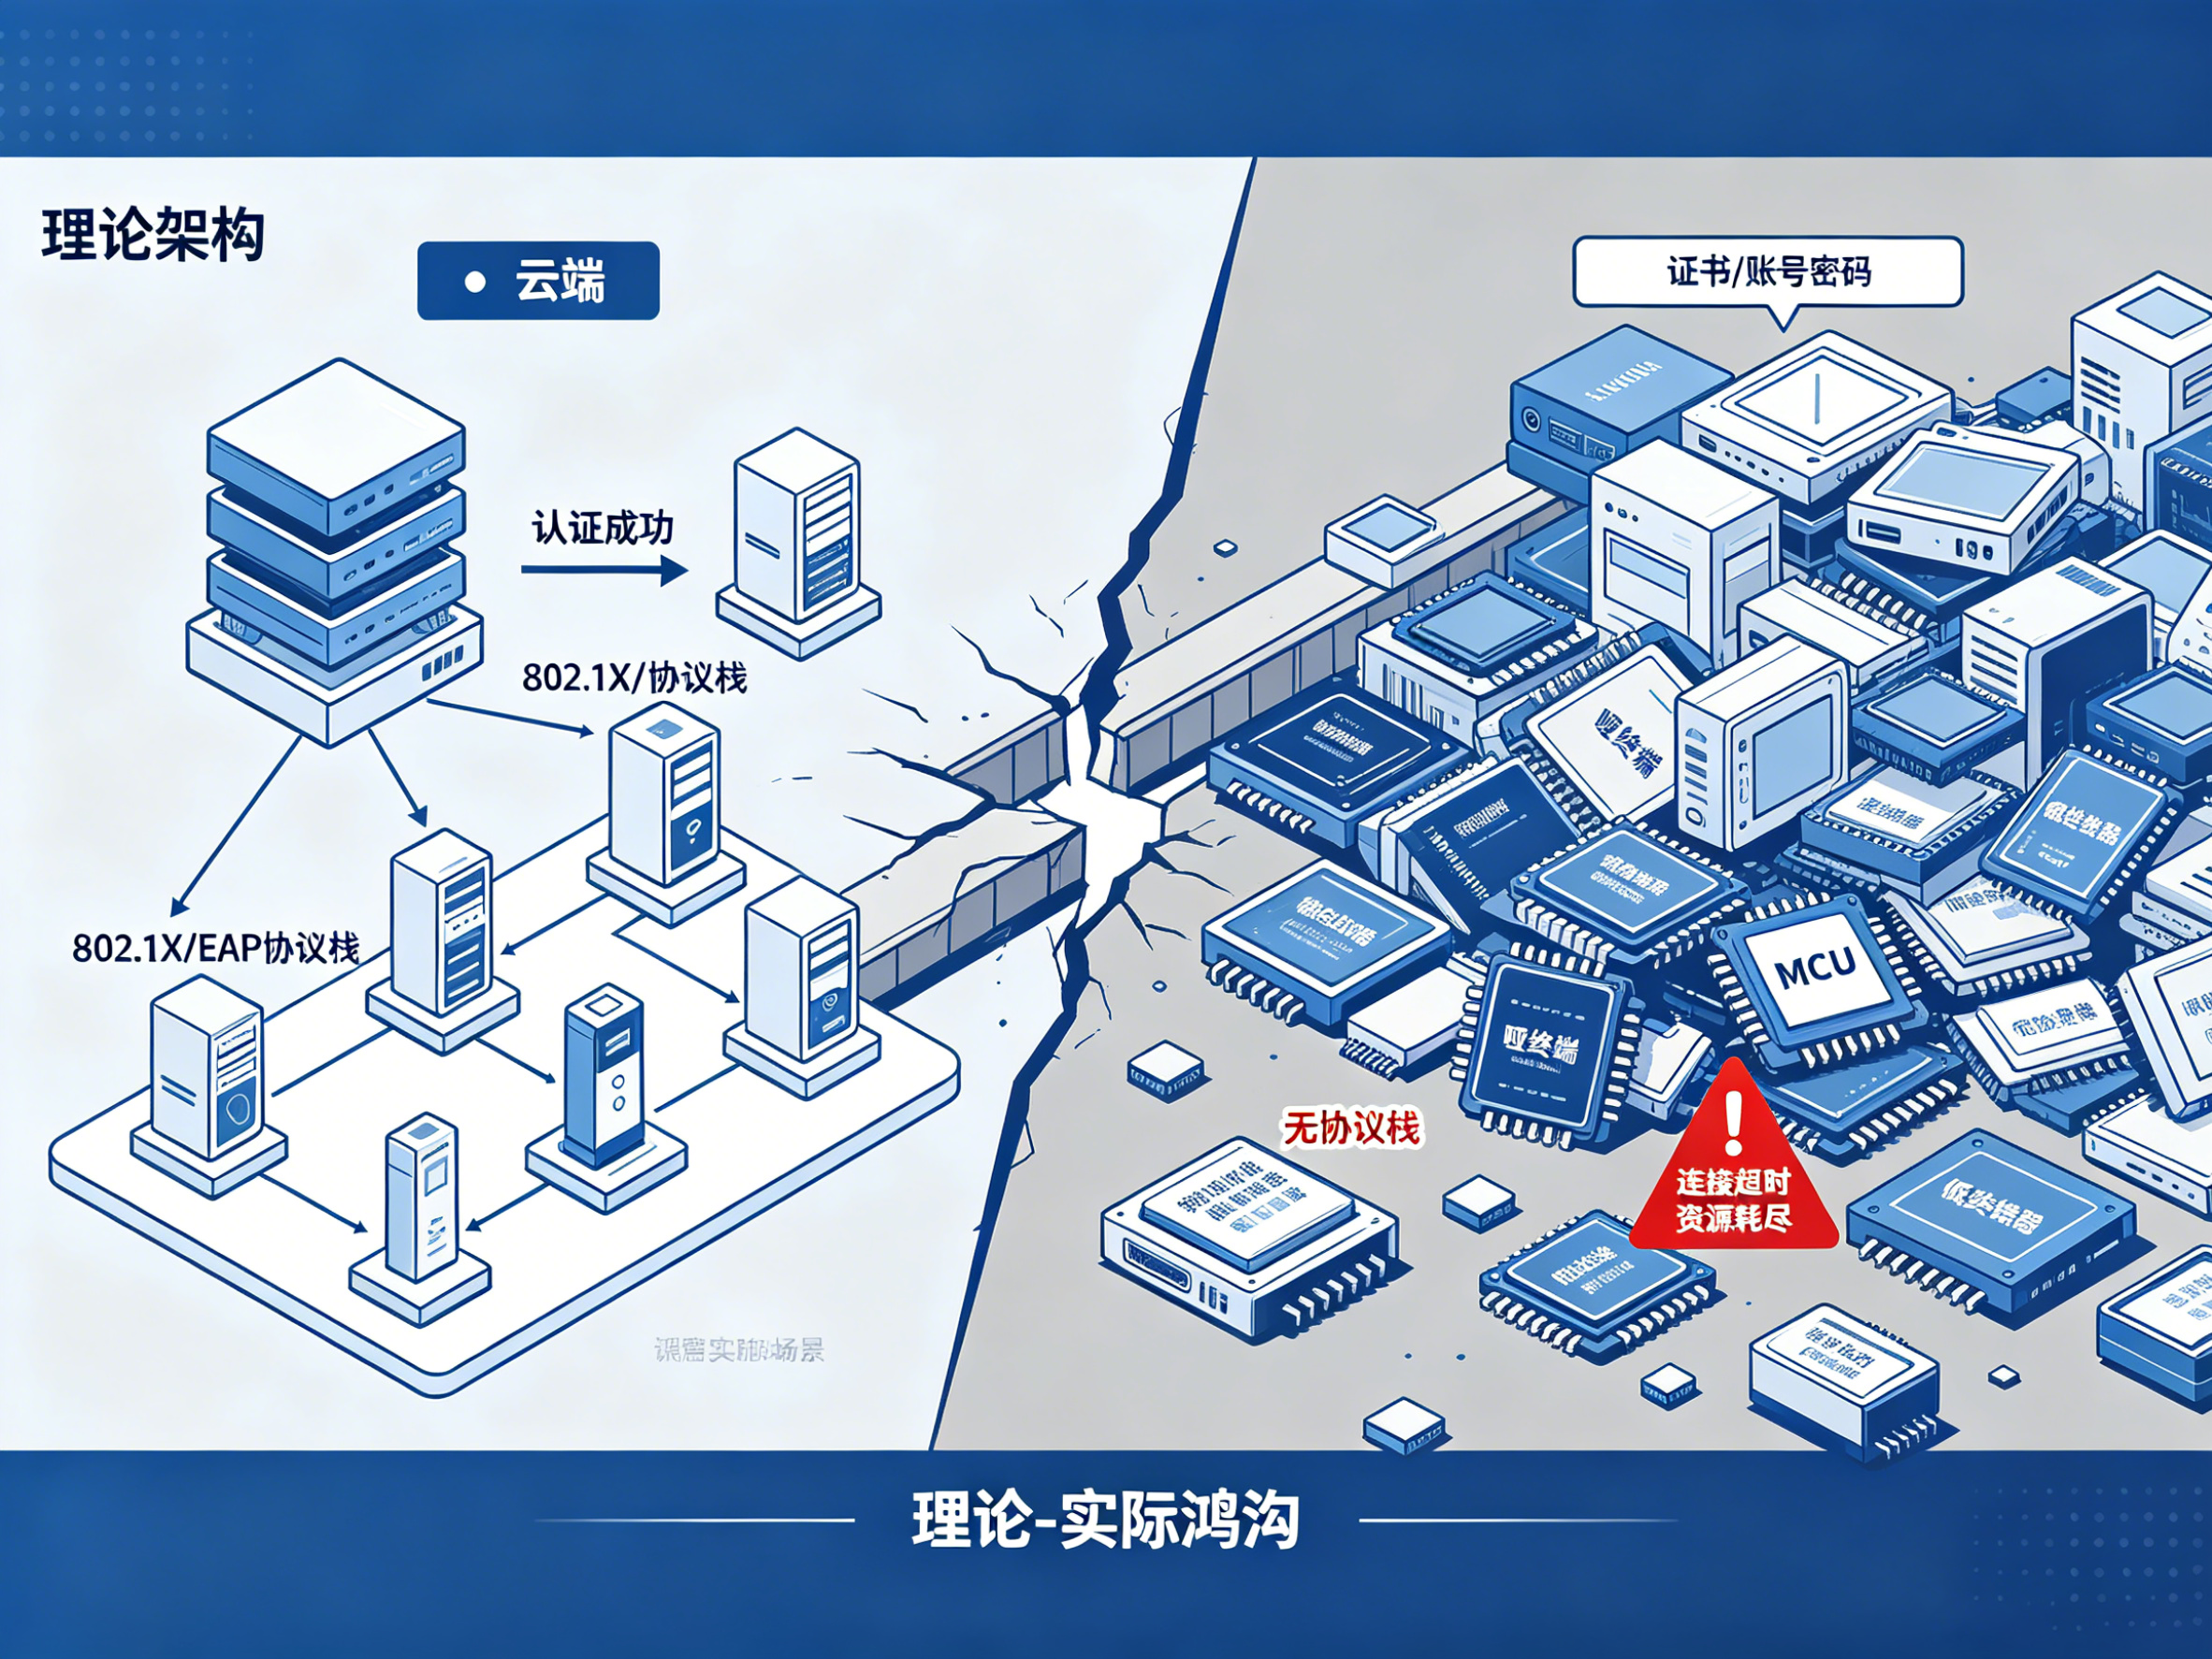 Alinket 方案:以高效能重塑邊緣安全Alinket 以一項方案解決這些痛點。 「自成一體」架構。透過將複雜的 EAP 協定堆疊、憑證管理與硬體加密引擎直接嵌入通訊模組,Alinket 讓開發人員無需修改主機端程式碼即可實現「金融級」安全性。 嵌入式 Wi-Fi 控制器:安全設計
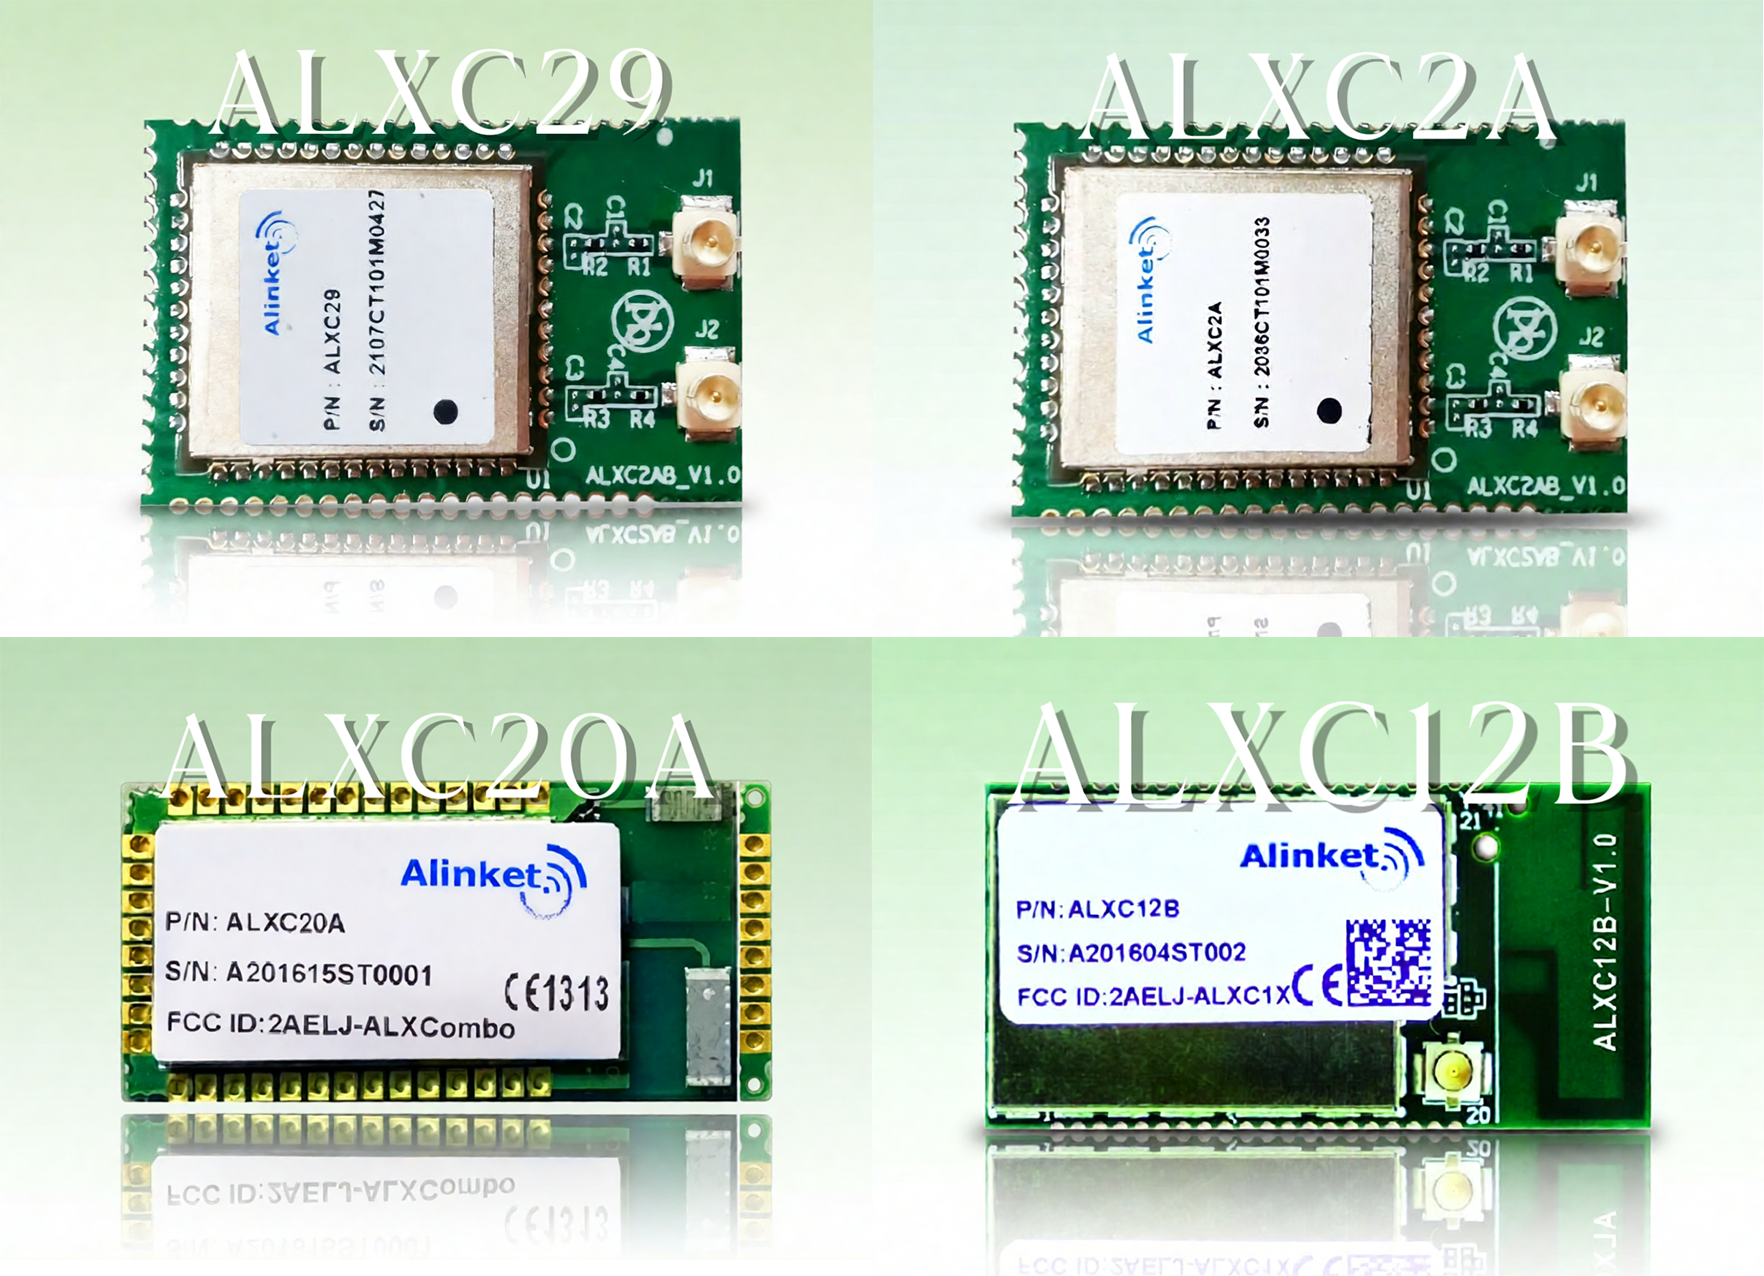
 Wi-Fi 與 Bluetooth 二合一模組:多模式能源效率
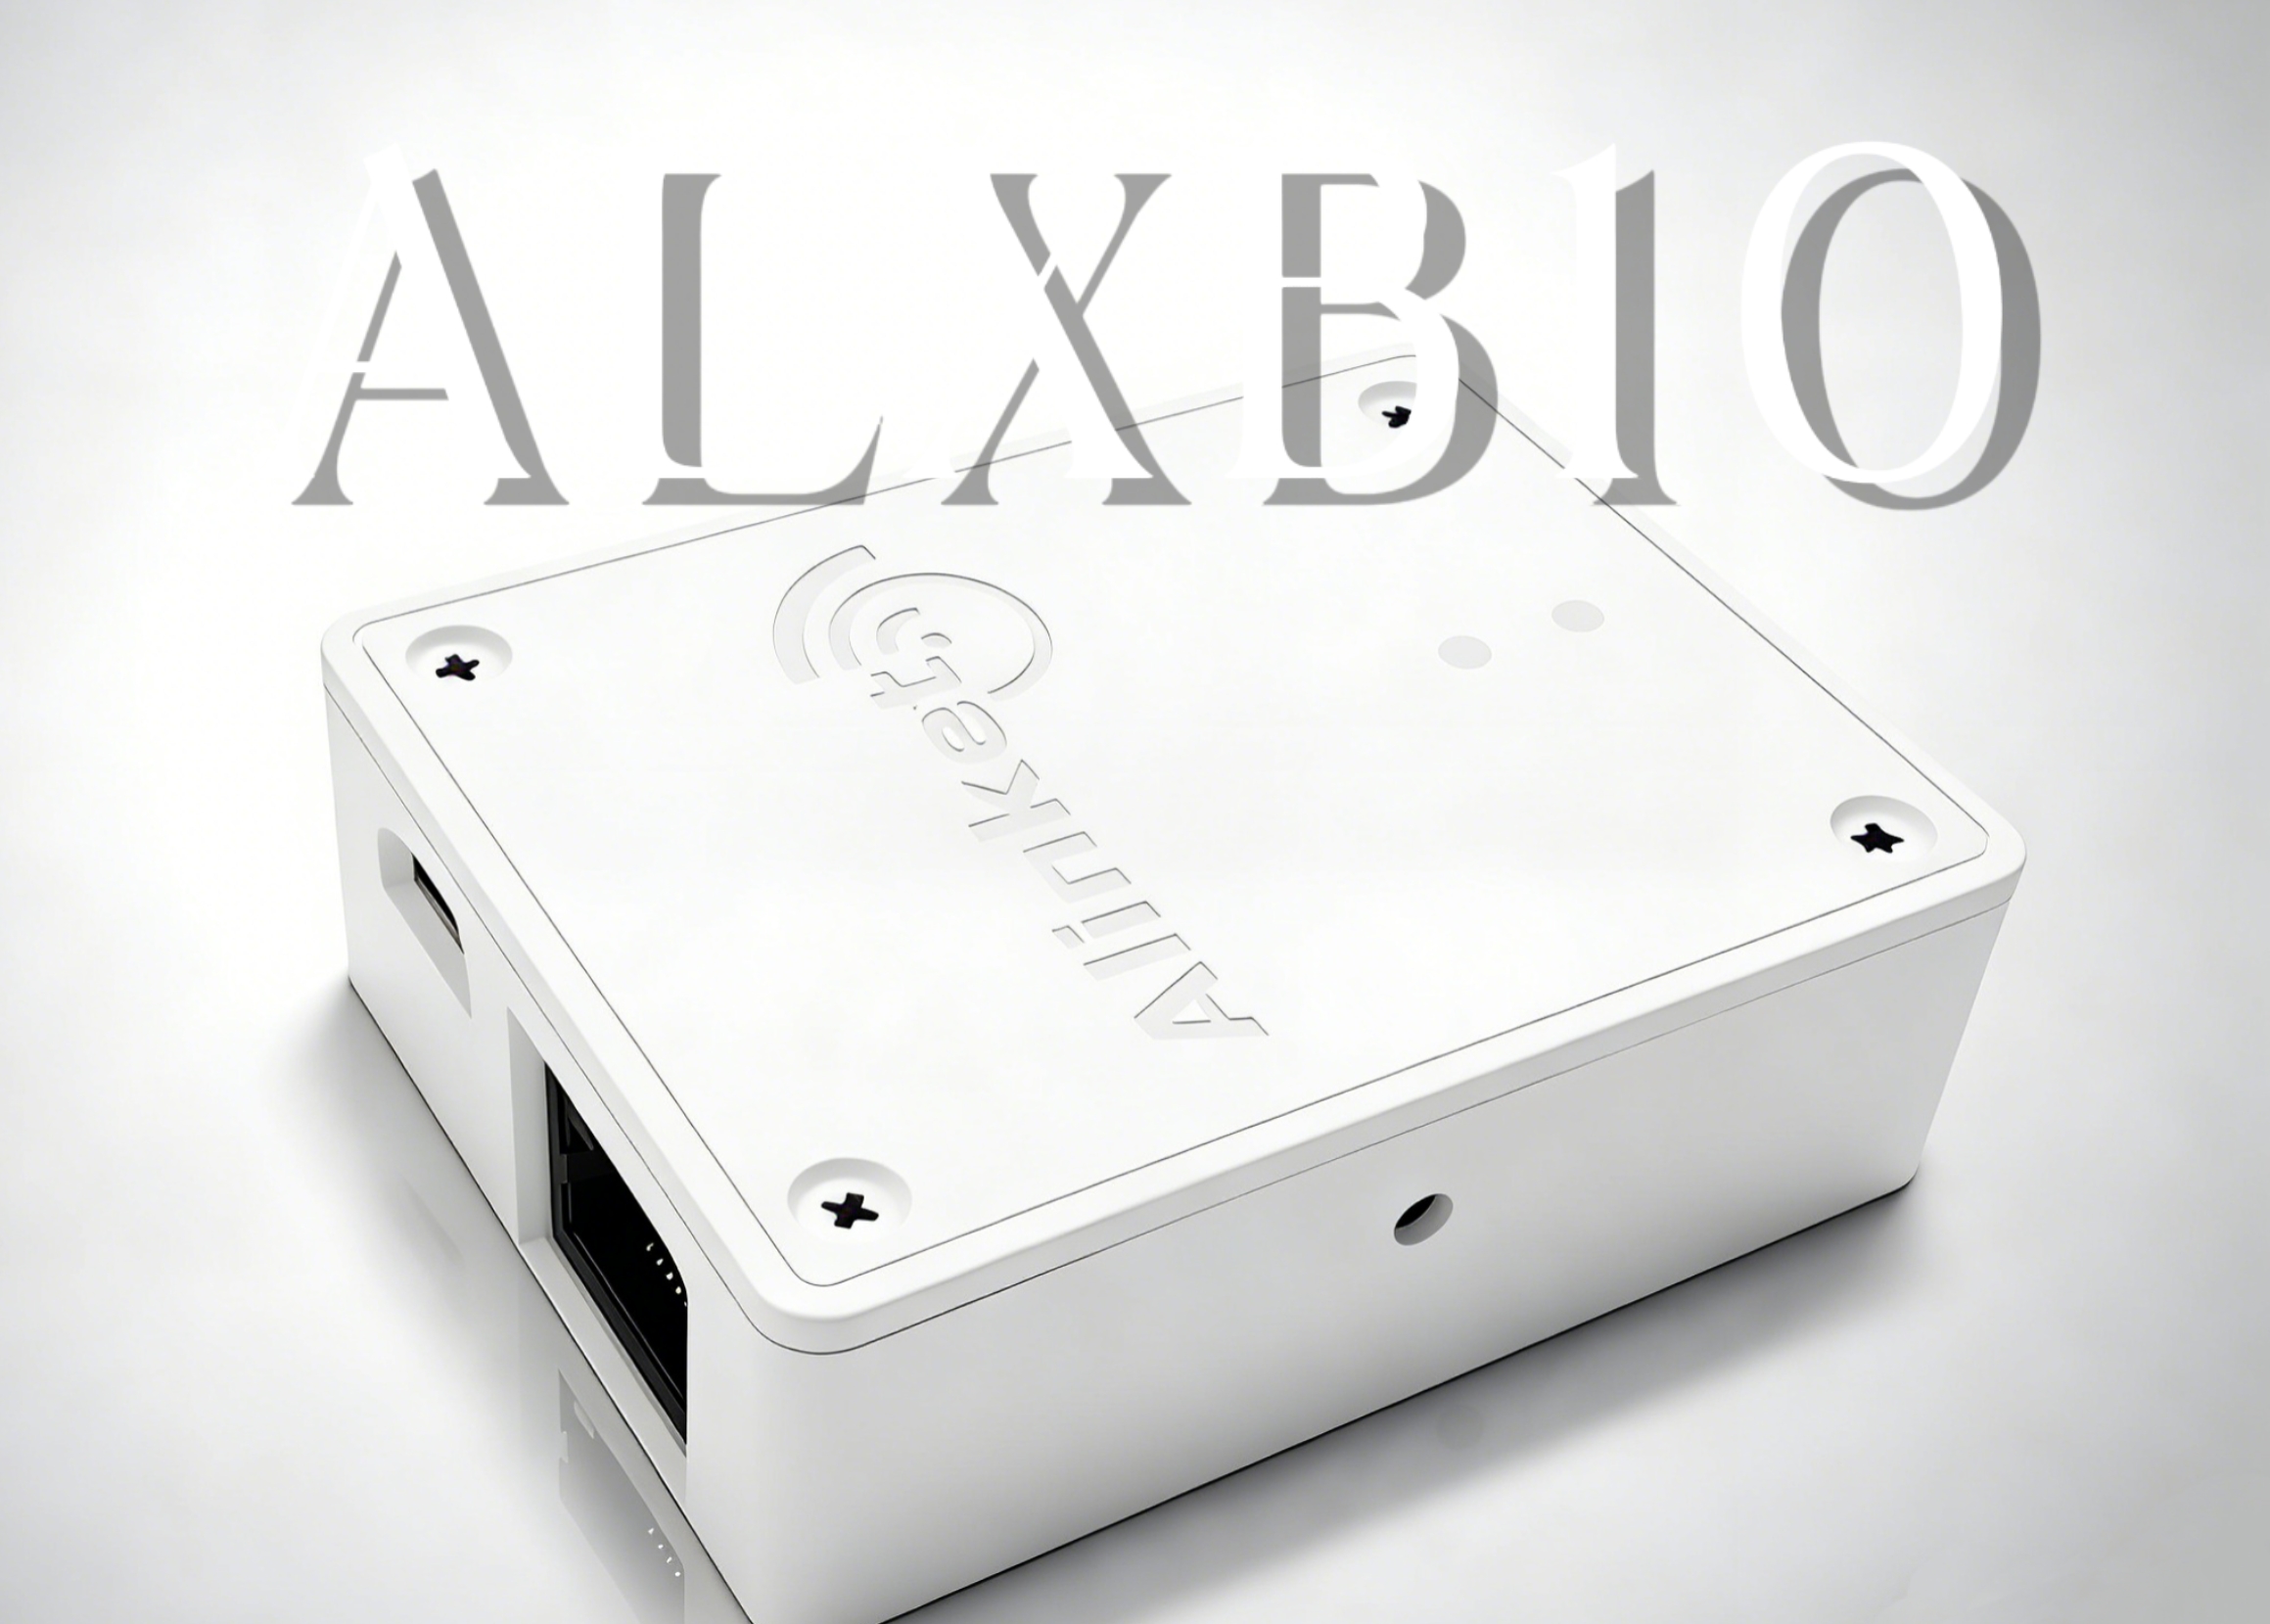
 乙太網路橋接終端:舊有設備改造
 核心技術優勢
結論當我們從「萬物互聯」邁向「萬物智慧」,安全就是數位轉型的生命線。Alinket Technology 打破了企業級安全與零散 IoT 終端之間的壁壘。無論是新品研發或舊有資產升級,Alinket 都提供 獨立自足、易於部署且低功耗 用於為全球物聯網基礎設施建立安全根基的解決方案。 技術諮詢與洽詢Marketing Email: marketing@alinket.com Address: 上海市浦東新區五星路 706 號 1 號樓 221 室 Official Website:www.alinket.com |
相關產品
從本文前往產品頁面 — 規格、介面與整合細節。
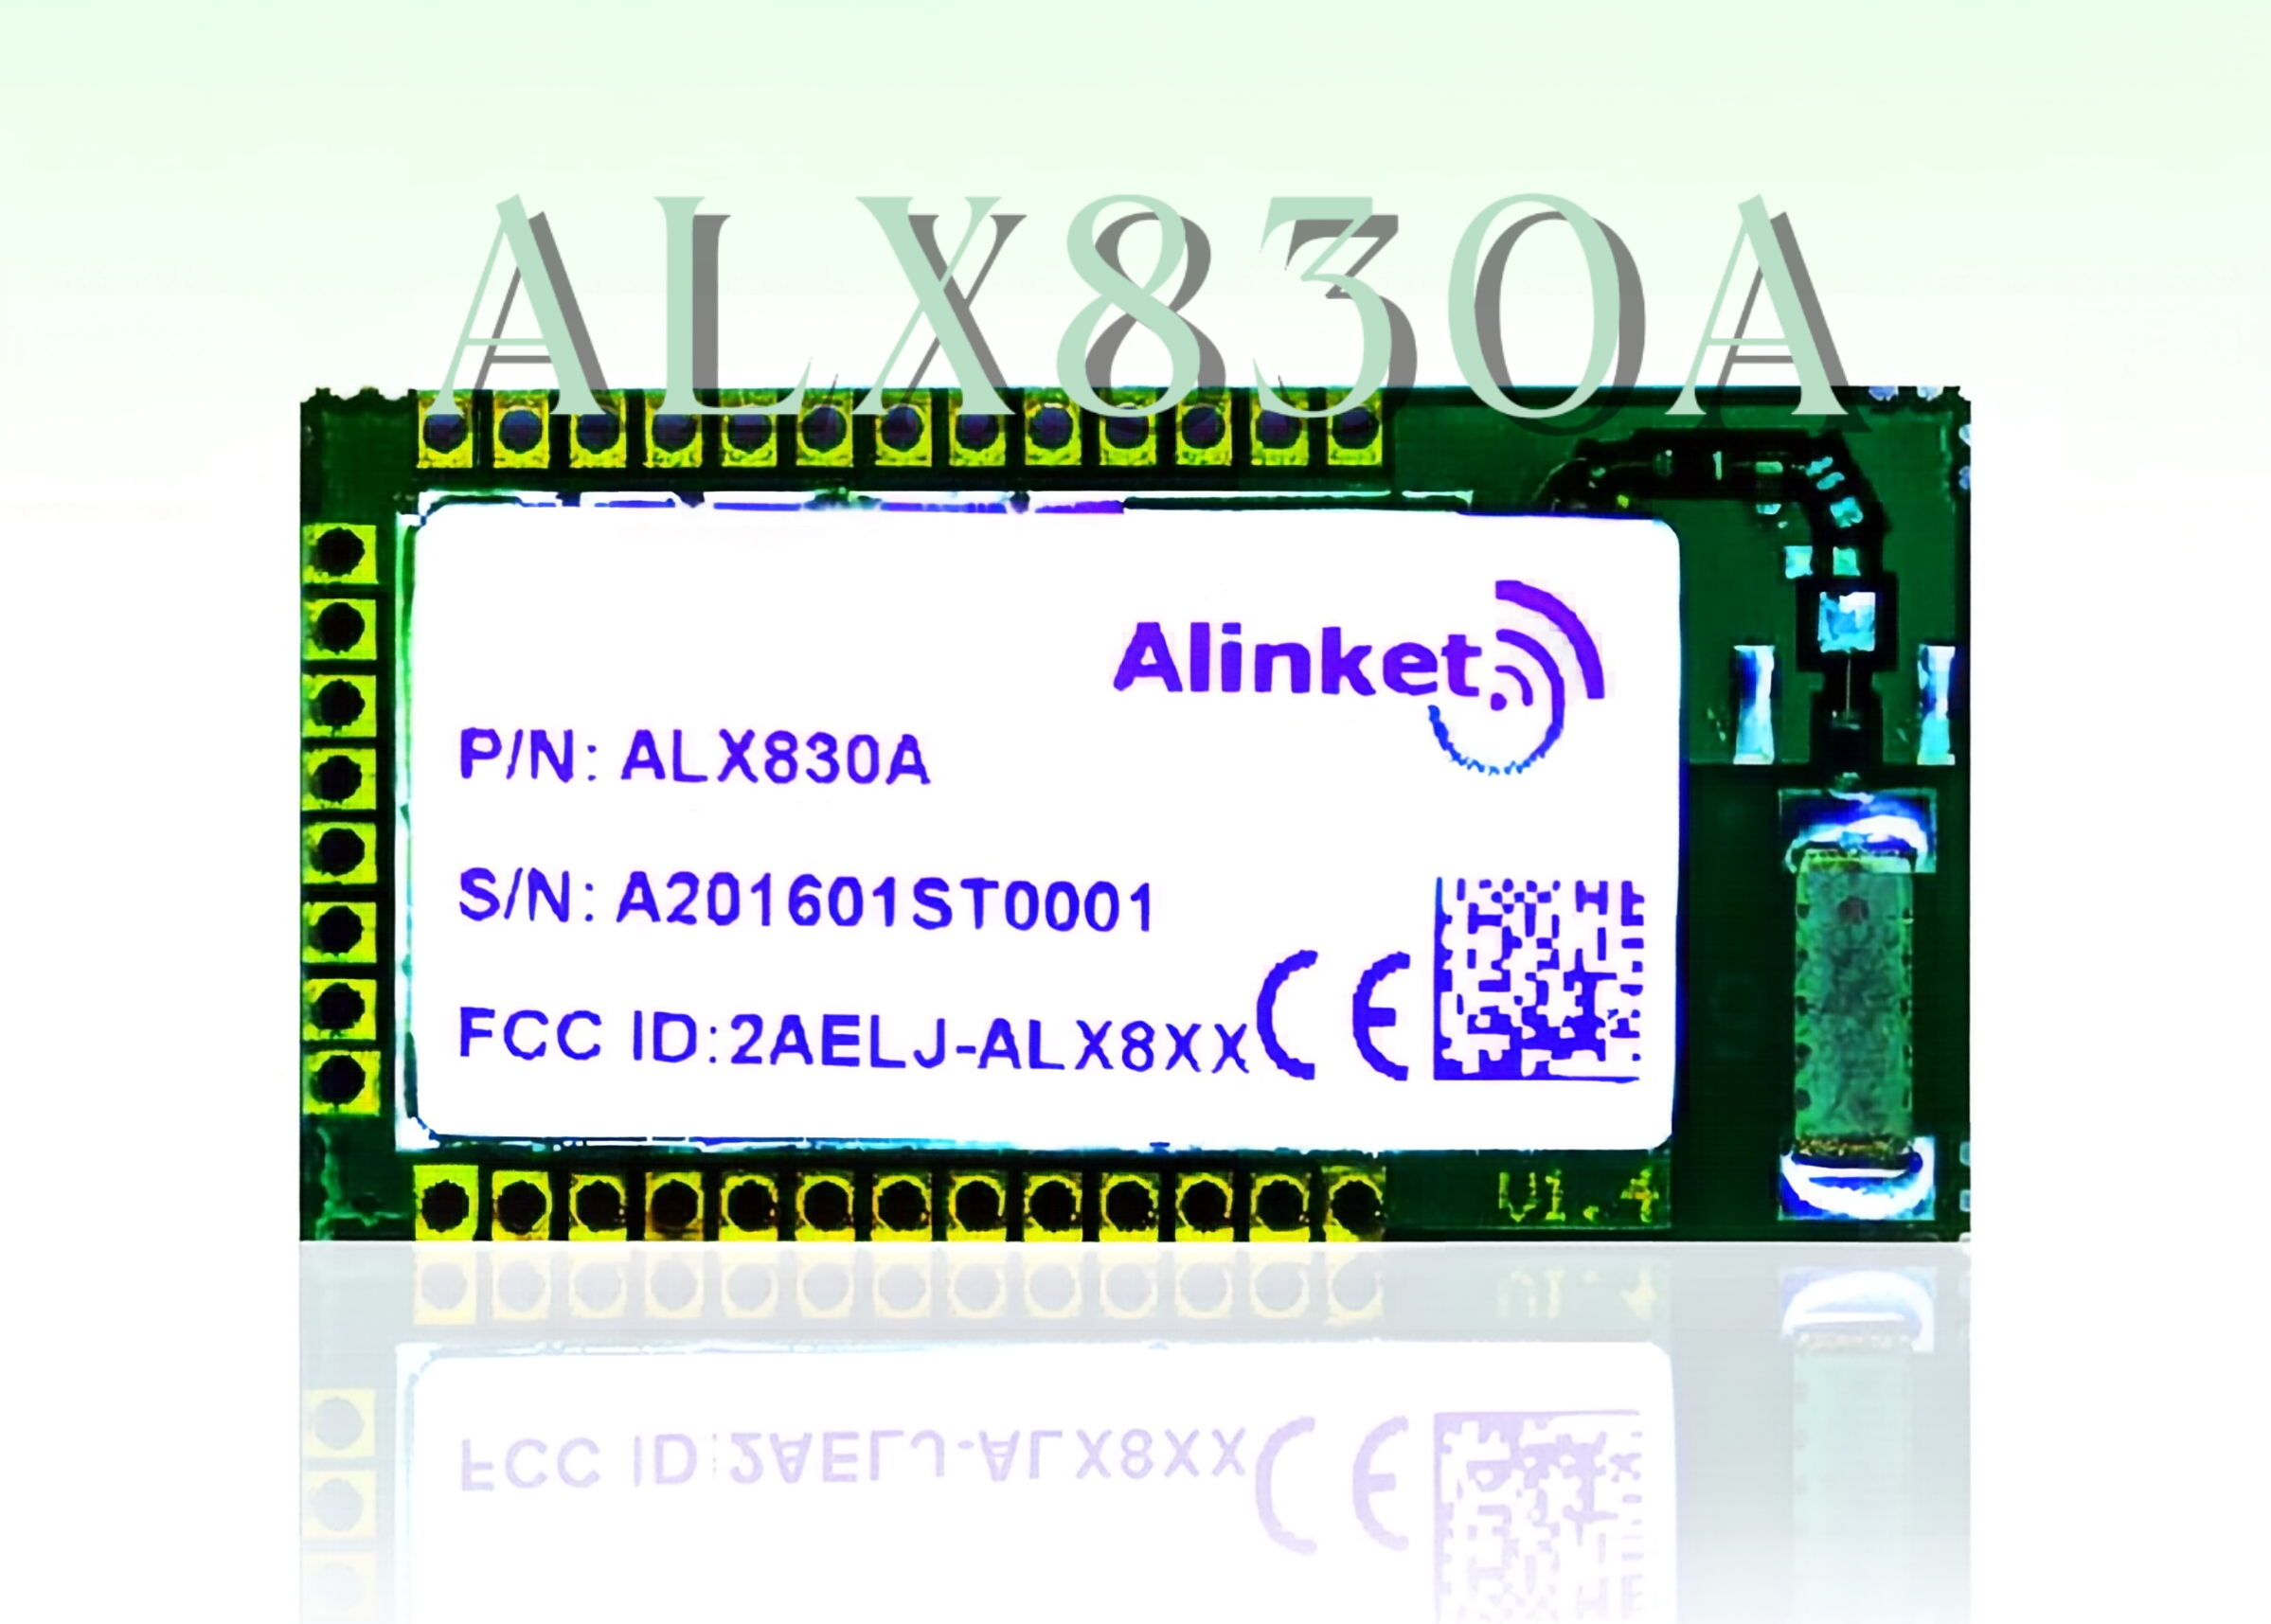
ALX830X Wi-Fi 控制器
ALX830X 為搭載 Cortex-M4 核心的 2.4G 低功耗 WiFi 控制器,支援多種介面、安全連線、OTA 更新等…
查看產品 →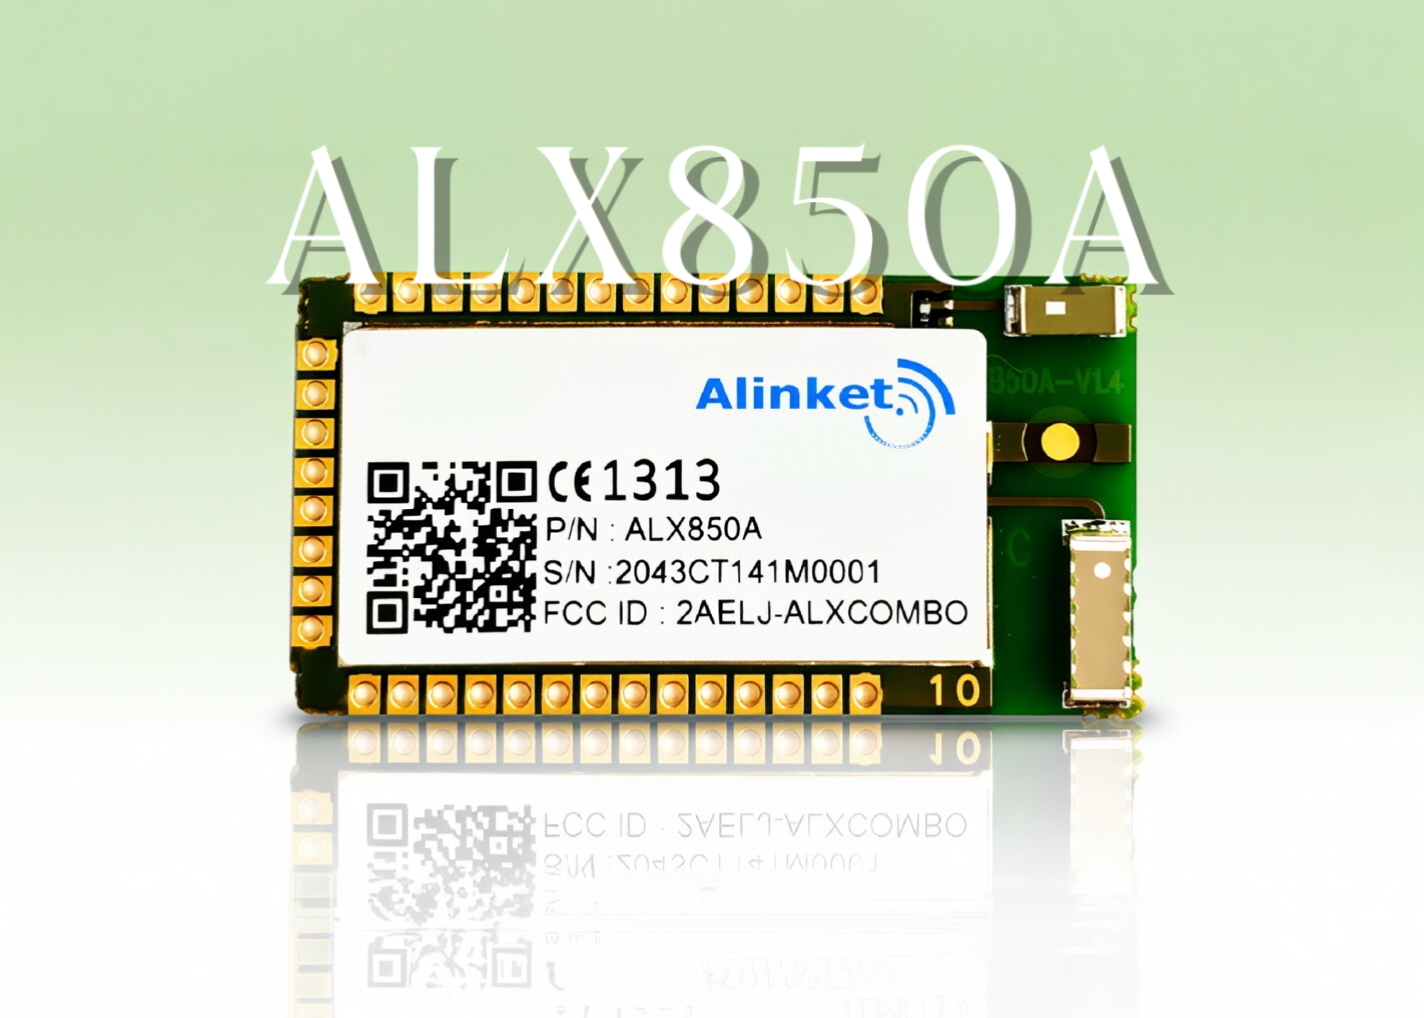
ALX850X 雙頻 Wi-Fi 控制器
ALX850X 是一款小巧的雙頻 Wi-Fi 控制器,支援 2.4G/5G,具備多種介面、OTA 更新及安全連線等功能,i…
查看產品 →
ALX856B Wi-Fi 6 雙頻控制器
ALX856B 為採用 2T2R 架構的高效能雙頻 Wi-Fi 6(802.11ax)控制器,具備更高吞吐量與更低…
查看產品 →
ALXB10 乙太網路轉 Wi-Fi 橋接器
ALXB10 可將乙太網路橋接至雙頻 Wi-Fi (2.4G/5G)。
查看產品 →協助打造穩定且高速的連線架構
自 2013 年成立以來深耕物聯網產業 13 年,從設備連線到資料串接提供一貫的技術服務。
提供預估數量、開發時程與目標市場,即可取得對應型號、SDK 與參考設計建議。